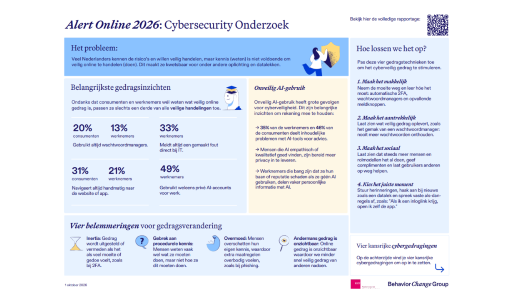
Uit het jaarlijkse nationale cybersecurityonderzoek van Alert Online, mede mogelijk gemaakt door het ministerie van Economische Zaken en Klimaat, blijkt dat Nederlanders wél weten wat veilig online gedrag is, maar gemiddeld slechts een derde van de veilige handelingen consequent toepassen. Met het nationale cybersecurityonderzoek brengt Alert Online jaarlijks in kaart hoe veilig Nederlanders zich online gedragen. Dit jaar is het onderzoek in samenwerking met Behavior Change Group doorontwikkeld van een bewustzijnsmeting naar een gedragsonderzoek. Er is een reeks concrete online gedragingen getoetst, samen met drijfveren en drempels die daarachter zitten. Dat levert een scherper beeld op van wat mensen tegenhoudt om online veilig te handelen.
Nederlanders weten goed hoe ze zich online moeten beschermen, maar vertrouwen opvallend vaak op hun eigen vermogen om gevaar te herkennen. Zodra er meer van hen gevraagd wordt dan kijken, neemt de motivatie om zich veilig te gedragen af. Slechts één op de zes gebruikt altijd tweefactorauthenticatie, een
dubbel slot voor je accounts en apparaten dat ervoor zorgt dat er meer nodig is dan een wachtwoord om in te loggen. Zo kunnen criminelen met een gestolen wachtwoord niet zomaar een account overnemen. Enkel drie op de tien Nederlanders gaan altijd zelf naar de officiële website in plaats van op een link te klikken. Dat blijkt uit het nationale cybersecurityonderzoek van Alert Online, dat vandaag verschijnt bij de start van de Europese cybersecuritymaand. Wie denkt zelf phishing te herkennen, slaat in veel gevallen de stappen over die je écht beschermen. Ook weten mensen vaak niet hóé ze iets instellen, zien ze anderen het niet doen en voelt het als te veel werk.
AI maakt oplichting overtuigender en bedrijfsdata kwetsbaarder
Met het toegenomen AI-gebruik groeien de risico's. AI schrijft foutloze phishingmails, maakt websites één-op-één na en manipuleert foto's, video's en stemmen, waardoor de kenmerken waaraan je vroeger een nepbericht herkende, niet meer opgaan. Dat maakt niet alleen consumenten kwetsbaar, maar ook bedrijven: één werknemer die op een verkeerde link klikt, kan een heel netwerk openzetten en een bedrijf stilleggen. Ook binnen organisaties brengt AI risico's mee. Bijna de helft van de werknemers (49%) gebruikt weleens een privé-AI-account voor werk, terwijl maar vier op de tien weet welke AI-tools op het werk zijn toegestaan. Ruim een derde (35%) legt werkproblemen voor aan een AI-tool, waardoor bedrijfs- en klantgegevens op externe servers belanden, buiten het zicht van de organisatie.
Die risico's worden groter door de reeks grote datalekken, waardoor van vrijwel iedere Nederlander wel érgens persoonsgegevens ‘op straat liggen’. Criminelen gebruiken die gegevens om phishingberichten persoonlijk en geloofwaardig te maken. Volgens het CBS werden vorig jaar zo'n 2,5 miljoen Nederlanders slachtoffer van online criminaliteit. De gevolgen blijven zelden bij één account. Bij bedrijven begint een ransomware-aanval vaak met één gestolen inlog, waarna systemen worden gegijzeld, de productie dagenlang kan stilliggen en buitgemaakte klantgegevens als drukmiddel worden ingezet. En het zijn niet alleen criminelen. Volgens de NCTV zetten ook statelijke actoren, door de geopolitieke verharding, steeds vaker digitale aanvallen in. Een gekraakt account is voor spionage en sabotage de makkelijkste ingang.
Uitstelgedrag leidt tot veiligheidsrisico’s
Bij een grote groep mensen speelt naast de zelfoverschatting van de eigen bekwaamheid nog iets mee: de moeite die handelen kost. Mensen weten wat tweefactorauthenticatie is, maar niet precies waar ze moeten beginnen om dit op een account in te stellen. Daardoor voelt deze handeling als een gigantische klus, en wordt hij keer op keer uitgesteld. Uit het onderzoek blijkt dat:
Veilig werken is een zaak van de hele organisatie
Op de werkvloer vraagt veilig gedrag om meer dan oplettende medewerkers, laat het onderzoek zien. Maatregelen als tweefactorauthenticatie werken het best als ze voor iedereen verplicht zijn: niet als controlemiddel, maar als brandmuur die voorkomt dat één gehackt account de hele organisatie meesleept. Ook bij het melden van fouten gaat het nog mis. Van de werknemers zegt 77% dat melden in hun organisatie gewaardeerd wordt, maar slechts een derde meldt een fout ook altijd direct. Angst voor gevolgen voor de loopbaan en meldmoeheid houden meldingen tegen, terwijl juist die melding een organisatie in staat stelt op tijd in te grijpen. Volgens de onderzoekers helpt het als melden een druk op de knop is, en als leidinggevenden het goede voorbeeld geven door open te zijn over hun eigen verkeerde kliks. Zo blijft een fout van één medewerker een incident, in plaats van een bedrijf dat stilligt.
Bezoek de website van Alert Online voor het nationale cybersecurityonderzoek en meer informatie over Alert Online en Behavior Change Group.